Новая кампания TerminalFix показывает, почему специалист по информационной безопасности где учиться Казахстан должен изучать реальные схемы заражения. В данном случае хакеры не взламывают компьютер напрямую. Они убеждают пользователя самостоятельно открыть терминал Windows и выполнить вредоносную команду. После этого в систему загружается целая цепочка инструментов для скрытого доступа.
Почему специалист по информационной безопасности где учиться Казахстан должен знать TerminalFix
Аналитики начали исследовать такие атаки в августе 2026 года. TerminalFix является разновидностью схемы ClickFix, при которой жертву заставляют самостоятельно выполнять команду. Однако вместо окна «Выполнить» злоумышленники предлагают открыть терминал Windows.
TerminalFix не относится к одной конкретной хакерской группировке. Такие приманки использовались сразу в нескольких вредоносных кампаниях. При этом аналитики связали рассматриваемую цепочку атак с кампанией STAC4924, активной как минимум с марта 2026 года.
Для тех, кому интересна специалист по информационной безопасности должностная инструкция Казахстан, этот пример хорошо показывает реальные рабочие обязанности. Необходимо анализировать:
- команды PowerShell;
- процессы;
- сетевые соединения;
- способы закрепления вредоносной программы.
Причем обычного антивирусного сканирования для такого расследования может оказаться недостаточно.
Как работает цепочка заражения TerminalFix
После выполнения команды PowerShell компьютер скачивает ZIP-архив. В нем находятся легитимный файл Windows, вредоносная библиотека DLL и командный сценарий. Затем сценарий создает механизмы закрепления и запускает настоящий системный файл LockScreenContentServer.exe.
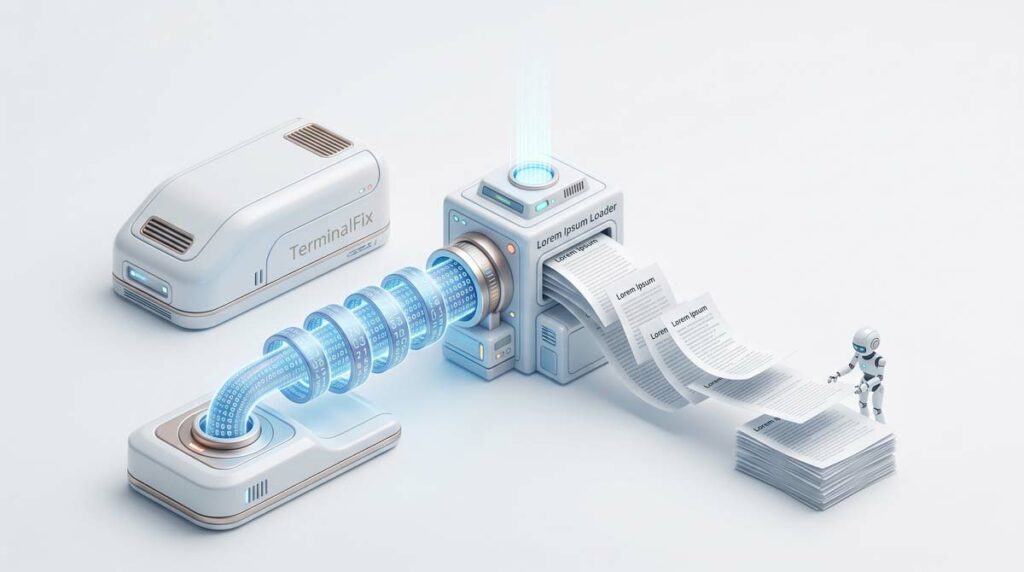
Однако рядом с ним находится подготовленная злоумышленниками библиотека dui70.dll. Программа загружает именно ее при помощи подмены DLL. Внутри библиотеки находится Lorem Ipsum Loader, который запускает следующий этап атаки.
Цепочка заражения входит выполнение пользователем вредоносной команды PowerShell, агрузка архива с подготовленными файлами, запуск вредоносной DLL через легитимную программу, установка механизмов закрепления в системе, создание скрытого туннеля к инфраструктуре злоумышленников.
Особенно интересно работает сам Lorem Ipsum Loader. Вместо хранения шелл-кода в обычном бинарном виде он представляет отдельные байты английскими словами. Дополнительная таблица позволяет вредоносной программе преобразовать эти слова обратно в необходимые значения. Такой подход помогает усложнить автоматическое обнаружение вредоносного содержимого.
Какие навыки получает специалист по информационной безопасности где учиться Казахстан
После запуска загрузчик обращается к странице на легитимной платформе Letsdiskuss. В профиле размещается закодированная строка с адресами командно-управляющих серверов. Затем вредоносная программа связывается с ними через HTTP-запросы.
Хакеры дополнительно маскируют обмен данными под изображения JPEG. На самом деле внутри таких данных находится закодированная служебная информация. Благодаря этому вредоносный трафик становится сложнее заметить при поверхностном анализе.
После разведки программа загружает официальную переносимую версию Python с python.org. Затем интерпретатор запускает вредоносный файл client.py. Он создает зашифрованное соединение WebSocket и формирует обратный сетевой туннель через зараженный компьютер.
Подобные задачи хорошо объясняют, почему специалист по информационной безопасности зарплата Казахстан имеет такой высокий уровень. Ведь соискателю необходимо разбираться в Windows, PowerShell, сетевых протоколах и работе вредоносного кода. Кроме того, специалист должен отличать нормальную активность Python от его использования злоумышленниками.
Как обнаружить TerminalFix и снизить риск заражения
Главная защита от подобных атак начинается не с антивируса, а с пользователя. Сотруднику необходимо понимать, что сайт не должен требовать запуска неизвестной команды для просмотра документа или исправления ошибки. Особенно подозрительно выглядит просьба скопировать команду PowerShell в терминал.
Для снижения риска компаниям стоит выполнить несколько действий:
- Обучить сотрудников распознавать приманки ClickFix и TerminalFix.
- Контролировать подозрительные команды PowerShell на рабочих компьютерах.
- Проверять необычные механизмы автоматического запуска программ.
- Отслеживать появление неизвестных DLL рядом с легитимными файлами.
- Контролировать установку переносимых версий Python в общих каталогах.
- Анализировать неизвестные постоянные соединения WebSocket.
Весной злоумышленники распространяли троянизированные установщики Microsoft Teams через зараженные результаты поиска. Позднее они перешли на TerminalFix, сохранив многие методы дальнейшего проникновения.
Именно поэтому специалист по информационной безопасности обязанности Казахстан должен постоянно отслеживать изменение тактики хакеров. Название приманки или способ доставки может быть модифицирован за несколько месяцев. Однако сетевой туннель, закрепление, разведка инфраструктуры и получение удаленного доступа остаются основными целями атаки.
Команда SEDICOMM University: Академия Cisco, Linux Professional Institute, Python Institute.