
Сьогодні спеціаліст з інформаційної безпеки резюме Алмати має вміти показувати не лише знання мереж та антивірусів. Нова група ExfilSquad заявила про витік даних із Microsoft D365 у 15 організацій. Крім того, дослідники Fortra FIRE вважають, що причиною могло стати неправильне настроювання Microsoft Power Pages. В результаті звичайна помилка доступу в SaaS перетворюється на гучний кейс для резюме, співбесіди та практичної підготовки.
Розбіракм кейс ExfilSquad з фахівцем з інформаційної безпеки резюме Алмати
Насамперед історія ExfilSquad виглядає не як класичний ransomware. Дослідники не знайшли ознак шифрування, lateral movement чи повноцінного злому корпоративної мережі. За їхньою оцінкою, ситуація більше схожа на data breach з подальшим здирством. Це важлива деталь, тому що бізнес часто готується до зупинки серверів, але гірше розуміє ризики тихого розвантаження даних.
Гурт з'явився 26 липня 2026 року і заявив про 15 жертв. Спочатку до заяв поставилися скептично, бо доказів було замало. Однак 28 липня та 7 серпня ExfilSquad опублікувала зразки даних, щоб посилити тиск. Пізніше з'явилися torrent-архіви з 13 організацій.
За аналізом FIRE, формати, що втекли, схожі на експорти Microsoft Dataverse. Також дані зв'язуються з Microsoft D365 CRM та ERP. В опублікованих матеріалах згадуються 27 мільйонів записів та 382,64 ГБ даних. Безумовно, заяви здирників завжди потрібно перевіряти, але дослідники вважають сам факт витоку правдоподібним.
Що трапилося з Power Pages
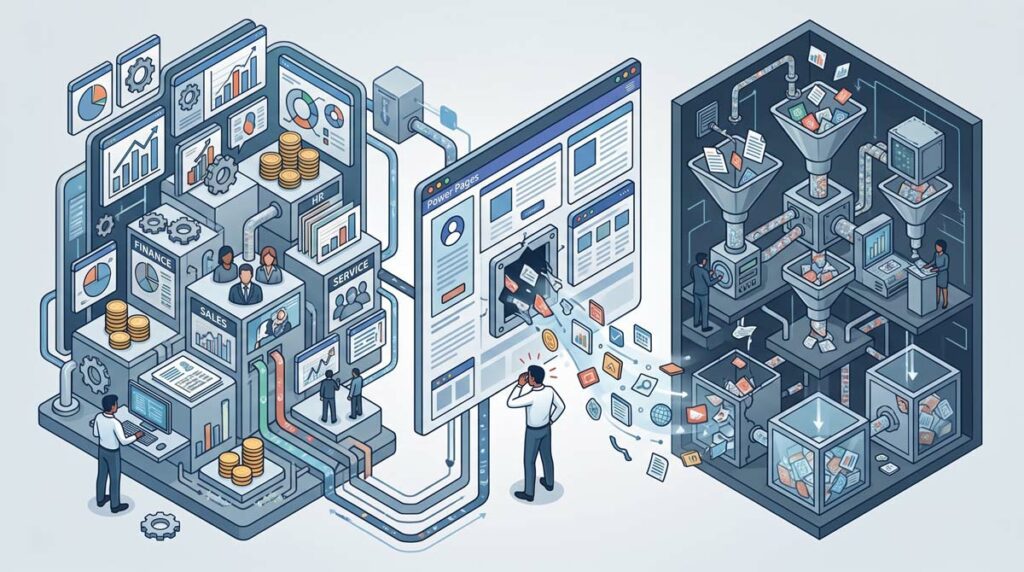
Power Pages – це SaaS-платформа Microsoft для створення зовнішніх бізнес-сайтів. Через неї компанії можуть публікувати портали для клієнтів, партнерів чи користувачів за межами організації. Крім того, такі портали можуть працювати з Dataverse та показувати дані із внутрішніх бізнес-систем.
Проблема виникає, коли роль Anonymous Users отримує permission на читання таблиць. Тоді дані може побачити будь-який відвідувач сайту, якщо налаштування зроблено неправильно. Через певний вид API такий доступ стає ще зручнішим для автоматичного збору. Тому помилка виглядає маленькою в інтерфейсі, але суттєвою через наслідки.
Для новачків тут важливо поділити три поняття. D365 – це бізнес-платформа з CRM та ERP-даними. Dataverse – сховище даних, з яким працюють програми Microsoft. Power Pages — зовнішній портал, який може показувати ці дані. Якщо зв'язка налаштована погано, назовні виходить те, що мало залишитися всередині.
У таких випадках найчастіше перевіряють кілька зон:
- які портали доступні без входу користувача;
- які таблиці Dataverse дозволені для читання;
- хто є власником кожного порталу;
- які дані можна вивантажити через API;
- чи є журнали масового читання записів.
Варто відзначити, що Fortra не знайшла ознак уразливості в самому D365. Якби проблема була у платформі, масштаб міг би бути набагато більшим. Тому ця версія пов'язана саме з моєюконфігурацією. Це хороший урок для тих, хто вводить у пошуковик запит спеціаліст з інформаційної безпеки середня зарплата Алмати і думають, які навички реально цінуються на ринку.
Як SaaS став точкою витоку даних
Ще кілька років тому багато компаній думали про захист через периметр. Був офіс, серверна, VPN, firewall та зрозуміла зона відповідальності. Потім бізнес перейшов до SaaS, тому що це зручно та швидше впроваджується. Однак разом із зручністю з'явилася нова залежність від налаштувань доступу.
CRM та ERP давно стали центральними системами бізнесу. Вони зберігаються списки клієнтів, угоди, рахунки, контакти, домовленості і внутрішні процеси. Якщо такі дані втекли, збитки не завжди виражаються у зупинці роботи. Іноді набагато небезпечніше те, що відомості починають крутитися у відкритому доступі.
ExfilSquad використовувала саме цю логіку тиску. За таймлайном, 5 серпня гурт нагадав жертвам про термін зв'язку. Потім 7 серпня було опубліковано великі torrent-файли. Крім того, здирники попередили, що дані залишаться в публічному доступі і дублюватимуться на дзеркальних роздачах. Це вже не про вимкнені сервери, а про довгу репутаційну та юридичну проблему.
Схема з Power Pages неприємна тим, що її можна шукати автоматично. У матеріалі згадуються публічні інструменти типу Power Pwn і сканування відкритих порталів. Також дослідники змогли знайти понад 10 000 потенційних Power Pages instances, доступних публічно.
Для телекомунікаційних, фінансових та сервісних компаній такий урок особливо важливий. Вони мають багато зовнішніх кабінетів, партнерських інтерфейсів та інтеграцій. Помилка права доступу може відкрити дані клієнтів або корпоративні записи без повноцінного злому мережі. Тому спеціаліст з інформаційної безпеки телекомунікаційних систем Алмати має розуміти не лише канали зв'язку, а й хмарні платформи.
Що вписати в план розвитку після цього кейсу
Насамперед організаціям потрібно перевірити Power Pages та legacy portals. Будь-який зовнішній портал повинен мати власника, бізнес-мету, список підключених таблиць та зрозумілу модель доступу. Якщо ніхто не може пояснити, для чого портал існує, його варто закрити до перевірки. Це простіше, ніж потім рахувати збитки.
У перші дні корисний такий порядок дій:
- Тимчасово заблокуйте анонімний доступ до бізнес-даних.
- Перевірте Power Platform admin center на відкриті таблиці.
- Збережіть налаштування порталів та журнали до змін.
- Визначте категорії даних та зразкову кількість записів.
- Розділіть підтверджений доступ та потенційну експозицію.
- Перевірте ключі, фінансові вказівки та API-коди в CRM.
- Підготуйте сповіщення для зачеплених людей за потреби.
Крім цього, треба перевірити пов'язані послуги. Power Automate, SharePoint, Power BI, custom connectors, payment services і service accounts можуть бути прив'язані до того ж Dataverse environment. Навіть якщо lateral movement не знайдено, його потрібно виключити вручну.
Для студента або junior-фахівця цей кейс можна перетворити на практичний блок навчання. Наприклад, вивчити Zero Trust, least privilege, SaaS inventory та перевірку доступу ззовні. Також корисно навчитися писати короткі звіти для бізнесу: що відкрито, кому видно які дані торкнулися і що вже закрито. Тому інформаційна безпека ВНЗ магістратура Алмати — це не лише академічна траєкторія, а й шлях до практичних навичок розслідування.
Команда SEDICOMM University : Академія Cisco , Linux Professional Institute , Python Institute.