
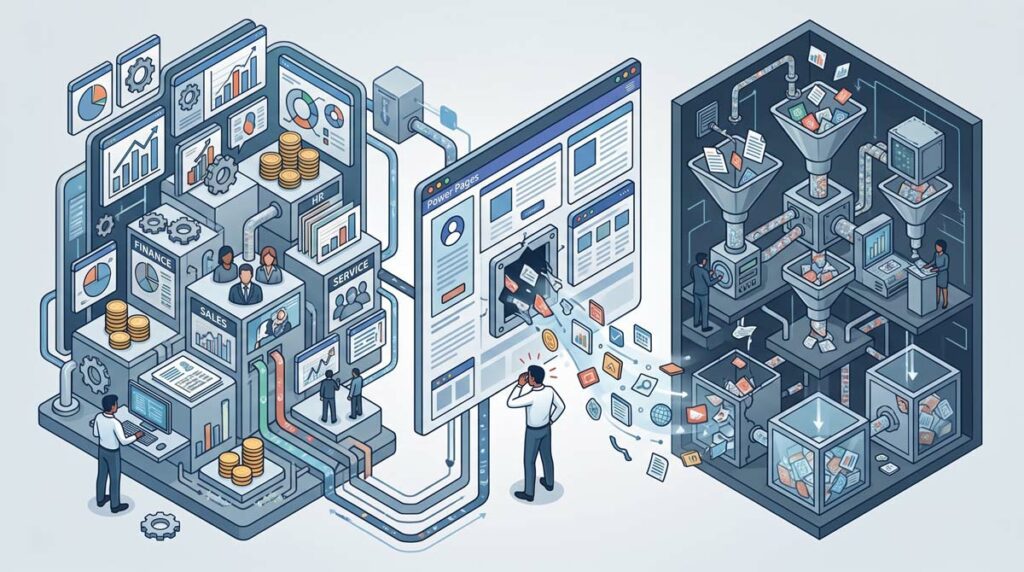
Mūsdienās informācijas drošības speciālistiem Almati savos CV ir jāpierāda vairāk nekā tikai tīkla un antivīrusu zināšanas. Jaunā ExfilSquad grupa ziņoja par datu noplūdi no Microsoft D365 15 organizācijās. Turklāt Fortra FIRE pētnieki uzskata, ka iemesls varētu būt bijusi nepareiza Microsoft Power Pages konfigurācija. Tā rezultātā vienkārša SaaS piekļuves kļūda kļūst par skaļu lietu CV, intervijās un praktiskajās apmācībās.
Mēs apspriedām ExfilSquad lietu ar informācijas drošības speciālistu Almati.
Pirmkārt, ExfilSquad stāsts neizskatās pēc klasiskas izspiedējvīrusa. Pētnieki neatrada nekādas šifrēšanas, sānu pārvietošanās vai pilna mēroga korporatīvā tīkla uzlaušanas pazīmes. Viņi situāciju vērtē kā līdzīgāku datu noplūdei, kam seko izspiešana. Šī ir svarīga detaļa, jo uzņēmumi bieži gatavojas serveru slēgšanai, bet mazāk apzinās klusas datu izgāzšanas riskus.
Grupa parādījās 2026. gada 26. jūlijā un pieprasīja 15 upurus. Sākotnēji apgalvojumi tika uztverti skeptiski trūcīgo pierādījumu dēļ. Tomēr 28. jūlijā un 7. augustā ExfilSquad publicēja datu paraugus, lai palielinātu spiedienu. Vēlāk tika atklāti 13 organizāciju torrentu arhīvi.
Saskaņā ar FIRE analīzi, nopludinātie formāti atgādina Microsoft Dataverse eksportus. Dati ir saistīti arī ar Microsoft D365 CRM un ERP. Publicētajos materiālos minēti 27 miljoni ierakstu un 382,64 GB datu. Lai gan apgalvojumi par izspiedējvīrusiem vienmēr ir jāpārbauda, pētnieki uzskata, ka pati noplūde ir ticama.
Kas notika ar Power Pages?
Power Pages ir Microsoft SaaS platforma ārēju biznesa tīmekļa vietņu izveidei. Tā ļauj uzņēmumiem publicēt portālus klientiem, partneriem vai ārējiem lietotājiem. Šie portāli var darboties arī ar Dataverse un attēlot datus no iekšējām biznesa sistēmām.
Problēma rodas, ja Anonīmo lietotāju lomai tiek piešķirta atļauja lasīt tabulas. Šos datus var redzēt jebkurš vietnes apmeklētājs, ja iestatījumi ir nepareizi. Īpašs API padara šo piekļuvi vēl ērtāku automatizētai vākšanai. Tāpēc kļūda saskarnē šķiet neliela, taču tai ir būtiskas sekas.
Iesācējiem ir svarīgi atšķirt trīs jēdzienus. D365 ir biznesa platforma ar CRM un ERP datiem. Dataverse ir datu noliktava, kurai piekļūst Microsoft lietojumprogrammas. Power Pages ir ārējs portāls, kas var parādīt šos datus. Ja savienojums nav pareizi konfigurēts, noplūst informācija, kurai vajadzēja būt iekšēji.
Šādos gadījumos visbiežāk tiek pārbaudītas vairākas jomas:
- kuriem portāliem var piekļūt bez lietotāja pieteikšanās;
- kuras Dataverse tabulas ir atļauts lasīt;
- kurš ir katra portāla īpašnieks;
- Kādus datus var lejupielādēt, izmantojot API?
- Vai ir kādi masveida lasīšanas žurnāli?
Vērts atzīmēt, ka Fortra neatrada nekādas ievainojamības pazīmes pašā D365 platformā. Ja problēma būtu bijusi platformā, apmērs varētu būt bijis daudz lielāks. Tādēļ šī versija ir īpaši saistīta ar nepareizu konfigurāciju. Tā ir laba mācība tiem, kas meklē "informācijas drošības speciālista vidējo algu Almati" un prāto, kādas prasmes tirgū ir patiesi vērtīgas.
Kā SaaS kļuva par datu noplūdes punktu
Vēl tikai pirms dažiem gadiem daudzi uzņēmumi koncentrējās uz perimetra drošību. Bija birojs, serveru telpa, VPN, ugunsmūris un skaidra atbildības joma. Pēc tam uzņēmumi pārgāja uz SaaS, jo tas ir ērti un ātrāk ieviešams. Tomēr līdz ar ērtībām radās jauna atkarība no piekļuves iestatījumiem.
CRM un ERP sistēmas jau sen ir bijušas uzņēmējdarbības centrā. Tās glabā klientu sarakstus, darījumus, rēķinus, kontaktpersonas, līgumus un iekšējos procesus. Ja šādi dati noplūst, kaitējums ne vienmēr ir uzņēmējdarbības pārtraukums. Dažreiz tas ir daudz bīstamāk, ja informācija kļūst publiski pieejama.
ExfilSquad izmantoja tieši šādu spiediena loģiku. Saskaņā ar laika grafiku, 5. augustā grupa atgādināja upuriem par saziņas termiņu. Pēc tam, 7. augustā, tika publicēti lieli torrentu faili. Turklāt izspiedēji brīdināja, ka dati paliks publiski pieejami un tiks dublēti spoguļvietnēs. Šeit nav runa par serveru slēgšanu, bet gan par ilgtermiņa reputācijas un juridiskām problēmām.
Power Pages shēma rada bažas, jo to var atklāt automātiski. Ziņojumā minēti publiski pieejami rīki, piemēram, Power Pwn un atvērto portālu skenēšana. Pētniekiem izdevās atrast arī vairāk nekā 10 000 potenciāli publiski pieejamu Power Pages instanču.
Šī mācība ir īpaši svarīga telekomunikāciju, finanšu un pakalpojumu uzņēmumiem. Tiem ir daudz ārējo kontu, partneru saskarņu un integrāciju. Drošības kļūda var atklāt klientu datus vai uzņēmuma ierakstus, neradot pilnīgu tīkla pārkāpumu. Tāpēc informācijas drošības speciālistam telekomunikāciju sistēmās Almati ir jāpārzina ne tikai komunikācijas kanāli, bet arī mākoņplatformas.
Kas jāiekļauj attīstības plānā pēc šī gadījuma
Pirmkārt un galvenokārt, organizācijām ir jāveic savu Power Pages lapu un mantoto portālu audits. Jebkuram ārējam portālam ir jābūt īpašniekam, biznesa mērķim, savienoto tabulu sarakstam un skaidram piekļuves modelim. Ja neviens nevar izskaidrot portāla pastāvēšanas iemeslu, tas ir jāslēdz, līdz tiek pabeigta audita pabeigšana. Tas ir vienkāršāk nekā vēlāk novērtēt nodarīto kaitējumu.
Pirmajās dienās ir noderīga šāda procedūra:
- Uz laiku bloķēt anonīmu piekļuvi uzņēmuma datiem.
- Pārbaudiet Power Platform administrēšanas centru, lai atrastu atvērtas tabulas.
- Saglabājiet portāla iestatījumus un žurnālus pirms izmaiņu veikšanas.
- Nosakiet datu kategorijas un aptuveno ierakstu skaitu.
- Atšķirt apstiprinātu piekļuvi no potenciālas saskares.
- Pārbaudiet savas atslēgas, finanšu instrukcijas un API kodus savā CRM sistēmā.
- Sagatavojiet paziņojumus skartajām personām pēc nepieciešamības.
Turklāt jums vajadzētu pārbaudīt saistītos pakalpojumus. Power Automate, SharePoint, Power BI, pielāgotie savienotāji, maksājumu pakalpojumi un pakalpojumu konti var būt saistīti ar vienu un to pašu Dataverse vidi. Pat ja sānu kustība netiek atrasta, tā ir manuāli jāizslēdz.
Studentam vai jaunākajam speciālistam šo gadījumu var pārvērst par praktiskas apmācības moduli. Piemēram, viņi var apgūt nulles uzticēšanās principu, mazāko privilēģiju politiku, SaaS inventarizāciju un ārējās piekļuves verifikāciju. Ir arī noderīgi iemācīties rakstīt īsus biznesa pārskatus: kas ir atvērts, kas to var redzēt, kādi dati ir ietekmēti un kas jau ir slēgts. Tāpēc informācijas drošība Almati universitātēs ir ne tikai akadēmiska karjera, bet arī ceļš uz praktiskām izpētes prasmēm.
SEDICOMM universitātes komanda : Cisco akadēmija , Linux profesionālais institūts , Python institūts.