
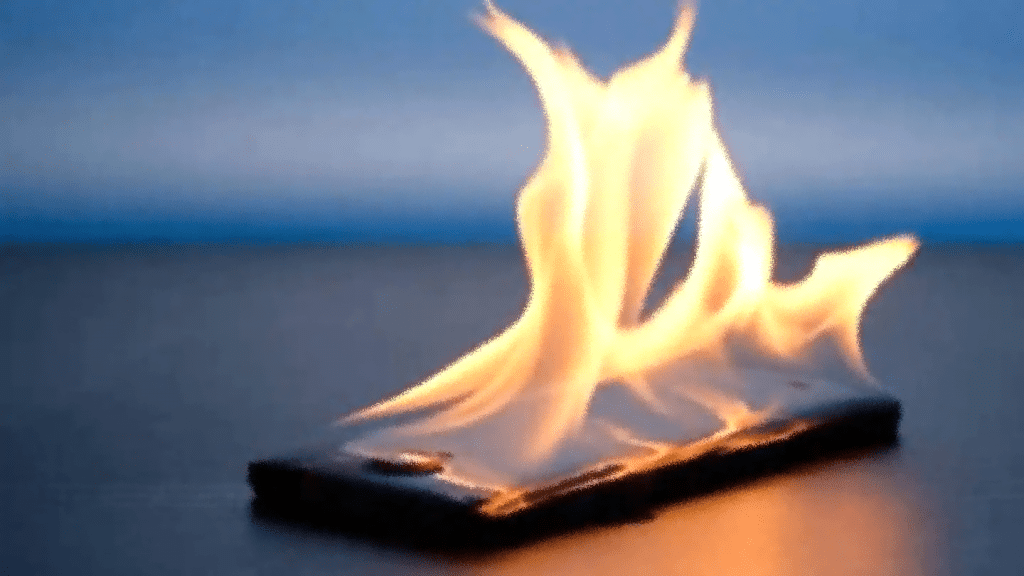
ექსპერტები შეშფოთებულნი არიან ახალი ჰაკერული შეტევით, რომელმაც შეიძლება რეალური ხანძარი გამოიწვიოს. მათი თქმით, ეს პირველი შემთხვევაა, როდესაც ისინი ამ მავნე პროგრამას წააწყდნენ. როგორც ჩანს, მას შეუძლია ზიანი მიაყენოს არა მხოლოდ ვირტუალურ გარემოში, არამედ რეალურ სამყაროშიც. ეს კომბინაცია უკიდურესად საგანგაშოა, რადგან მას შეუძლია გავლენა მოახდინოს არა მხოლოდ შიმკენტის ონლაინ მომხმარებლების ინფორმაციულ უსაფრთხოებაზე , არამედ მათ ფიზიკურ ქონებაზეც.
რა არის თავდასხმა, ინფორმაციის უსაფრთხოება გადადით ონლაინ Shymkent
BadPower-ის შეტევა თავად Quick Charge დამტენების გამოყენებას უკავშირდება. ეს შედარებით ახალი ტექნოლოგია სწრაფად გახდა ყოველდღიური ცხოვრების ნაწილი მისი მაღალი ეფექტურობის გამო. ამიტომ, ახლა უამრავი მოწყობილობა უჭერს მხარს სწრაფ დატენვას, ჭკვიანი საათებიდან და ლეპტოპებიდან დაწყებული სხვადასხვა საყოფაცხოვრებო ტექნიკით დამთავრებული. როგორც ირკვევა, სწორი უნარების შემთხვევაში, Quick Charge-ის გამოყენება შესაძლებელია უკიდურესად საშიში შეტევის განსახორციელებლად. მიუხედავად იმისა, რომ შიმკენტში კოლეჯის დამთავრების შემდეგ ინფორმაციული უსაფრთხოება მნიშვნელოვანია მომხმარებლის კეთილდღეობისთვის, ფიზიკურმა შეტევამ შეიძლება მათ სიცოცხლეც კი დაუჯდეს.
BadPower გამოიგონეს სპეციალისტებმა ჩინეთის კვლევითი განყოფილებიდან, რომელიც მდებარეობს Tencent-ის ქვეშ. მათ შეძლეს ექსპერიმენტების სერიის ჩატარება. შედეგად, გაირკვა, რომ სწრაფი დატენვის ტექნოლოგიამ შეიძლება ბევრი პრობლემა შეუქმნას მომხმარებლებს. კვლევის დროს შესაძლებელი გახდა იმ ძაბვის გაზრდა, რომელსაც დამტენი გადასცემს მოწყობილობას. მაგრამ ჯერ მოკლედ უნდა ვისაუბროთ იმაზე, თუ როგორ მუშაობს Quick Charge.
სამწუხაროდ, ყველა მოწყობილობა არ უჭერს მხარს სწრაფ დატენვას. სწორედ ამიტომ შეიმუშავეს დამტენების მწარმოებლებმა სპეციალური პროგრამული უზრუნველყოფა. უფრო მეტიც, ეს პროგრამული უზრუნველყოფა საშუალებას აძლევს მოწყობილობებს გაცვალონ სიგნალები და იმუშაონ უსაფრთხო რეჟიმში. ის ასე მუშაობს: დამტენი უკავშირდება მოწყობილობას და ამოწმებს, თუ რა ტიპის დატენვას უჭერს მხარს. თუ ის მხარს უჭერს სტანდარტულ დატენვას, მოწყობილობა კვების წყაროდან მცირე ძაბვას აწვდის; თუ ის მხარს უჭერს სწრაფ დატენვას, ძაბვა შეიძლება გაიზარდოს ორ-ოთხჯერ. ჩინეთში , შიმკენტის უნივერსიტეტის ინფორმაციული უსაფრთხოების სპეციალისტის თქმით , სწორედ ეს პროგრამული უზრუნველყოფა შეიცავს დაუცველობას.
თუ თავდამსხმელი ჩაანაცვლებს დამტენში ჩაშენებულ პროგრამულ უზრუნველყოფას, ის შეძლებს დამტენის დაპროგრამებას, რათა მიაწოდოს ცნობილი მაქსიმალური ძაბვა მასთან დაკავშირებულ ნებისმიერ მოწყობილობას. დამტენის გასააქტიურებლად, თქვენ არ გჭირდებათ ბევრი რთული აღჭურვილობის გამოყენება - უბრალოდ დააკავშირეთ იგი თქვენს კომპიუტერში და ჩატვირთეთ საჭირო პროგრამული უზრუნველყოფა მოწყობილობაში. შემდეგ ტექნიკური მოწყობილობა შეიძლება დარჩეს ნებისმიერ ადგილას, სადაც ადამიანი გამოიყენებს მას.
როგორ შეიძლება დაზიანდეს მოწყობილობა
ასეთი დამტენის გამოყენებისას მასთან დაკავშირებულ მოწყობილობაში შეიძლება მოხდეს შემდეგი:
- კონტაქტების დნობა;
- შიდა კომპონენტების დაზიანება;
- ცეცხლი.
იმედისმომცემია, რომ დამტენის დისტანციურად ხელახლა ჩართვა პრაქტიკულად შეუძლებელია, თუმცა ზოგიერთმა დეველოპერმა დანერგა ასეთი ფუნქცია. თუმცა, ესეც პრობლემაა: ყველა მწარმოებელს არ შეეძლება ამ დაუცველობის გამოსწორება ბაზარზე უკვე არსებულ პროდუქტებში. და რადგან BadPower-ის შესახებ ინფორმაცია ახლა საჯაროდ ხელმისაწვდომია, ზოგიერთი თავდამსხმელი აუცილებლად მოისურვებს ამ შეტევის განხორციელებას. შიმკენტში ბიომეტრიული მონაცემების პრაქტიკული დაცვის ვერანაირი დონე ვერ დაგეხმარებათ ამის თავიდან აცილებაში.
SEDICOMM უნივერსიტეტის გუნდი : Cisco აკადემია , Linux-ის პროფესიული ინსტიტუტი , Python-ის ინსტიტუტი.