
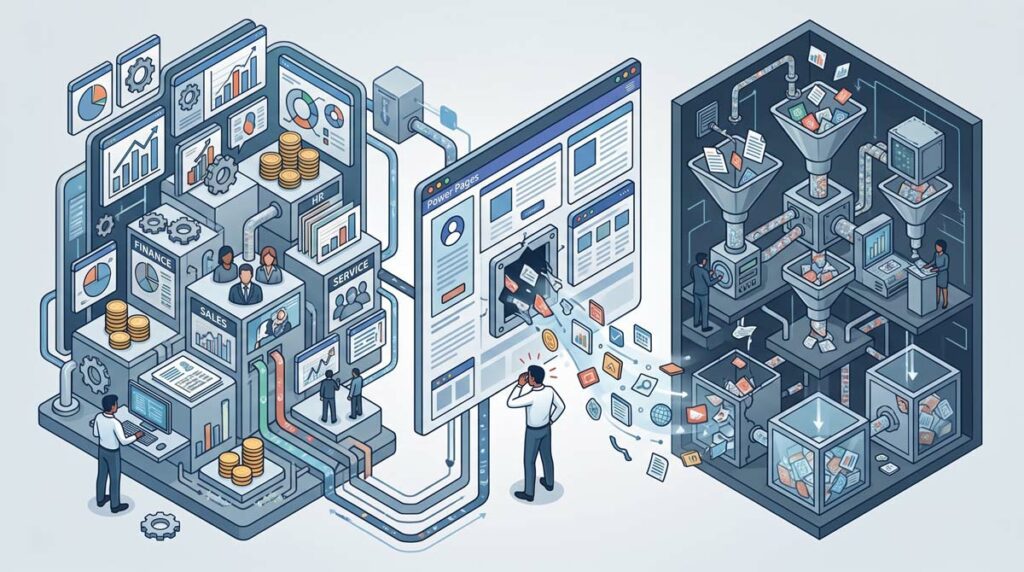
כיום, מומחי אבטחת מידע באלמטי חייבים להפגין יותר מאשר רק ידע ברשתות ובתוכנות אנטי-וירוס בקורות החיים שלהם. קבוצת ExfilSquad החדשה דיווחה על פרצת נתונים מ-Microsoft D365 ב-15 ארגונים. יתר על כן, חוקרי Fortra FIRE מאמינים שייתכן שקונפיגורציה שגויה של Microsoft Power Pages הייתה הגורם. כתוצאה מכך, שגיאת גישה פשוטה ל-SaaS הופכת למקרה מתוקשר בקורות חיים, ראיונות והכשרה מעשית.
דנו במקרה של ExfilSquad עם מומחה אבטחת מידע באלמטי.
ראשית, הסיפור של ExfilSquad לא נראה כמו תוכנת כופר קלאסית. החוקרים לא מצאו סימנים להצפנה, תזוזה צידית או פריצה בקנה מידה מלא של הרשת הארגונית. הם מעריכים את המצב כדומה יותר לפריצת נתונים ולאחריה סחיטה. זהו פרט חשוב, שכן עסקים מתכוננים לעתים קרובות לכיבוי שרתים אך פחות מודעים לסיכונים של דליפות נתונים שקטות.
הקבוצה צצה ב-26 ביולי 2026 וגבתה את 15 קורבנותיה. בתחילה, הטענות נתקלו בספקנות עקב ראיות מועטות. עם זאת, ב-28 ביולי וב-7 באוגוסט, ExfilSquad פרסמה דגימות נתונים כדי להגביר את הלחץ. מאוחר יותר, צצו ארכיוני טורנטים עבור 13 ארגונים.
לפי הניתוח של FIRE, הפורמטים שדלפו דומים לייצוא של Microsoft Dataverse. הנתונים מקושרים גם ל-Microsoft D365 CRM ו-ERP. החומרים שפורסמו מזכירים 27 מיליון רשומות ו-382,64 ג'יגה-בייט של נתונים. בעוד שטענות על תוכנות כופר תמיד צריכות להיות מאומתות, החוקרים סבורים שהדליפה עצמה סבירה.
מה קרה לפאוור פייג'ס?
Power Pages היא פלטפורמת SaaS של מיקרוסופט ליצירת אתרי אינטרנט עסקיים חיצוניים. היא מאפשרת לחברות לפרסם פורטלים עבור לקוחות, שותפים או משתמשים חיצוניים. פורטלים אלה יכולים גם לעבוד עם Dataverse ולהציג נתונים ממערכות עסקיות פנימיות.
הבעיה מתעוררת כאשר לתפקיד משתמשים אנונימיים ניתנת הרשאה לקרוא טבלאות. לאחר מכן, כל מבקר באתר יכול לראות נתונים אלה אם ההגדרות שגויות. ממשק API ספציפי הופך את הגישה הזו לנוחה עוד יותר לאיסוף אוטומטי. לכן, השגיאה נראית מינורית בממשק, אך יש לה השלכות משמעותיות.
למתחילים, חשוב להבחין בין שלושה מושגים כאן. D365 היא פלטפורמה עסקית עם נתוני CRM ו-ERP. Dataverse הוא מחסן נתונים אליו ניגשות יישומי מיקרוסופט. Power Pages הוא פורטל חיצוני שיכול להציג נתונים אלה. אם החיבור אינו מוגדר כהלכה, מה שהיה אמור להיות פנימי דולף החוצה.
במקרים כאלה, לרוב נבדקים מספר תחומים:
- אילו פורטלים נגישים ללא התחברות משתמש;
- אילו טבלאות של Dataverse מותרות לקריאה;
- מי הבעלים של כל פורטל;
- אילו נתונים ניתן להוריד דרך API?
- האם יש יומני קריאה בכמות גדולה?
ראוי לציין ש-Fortra לא מצאה סימנים לפגיעות ב-D365 עצמה. אם הבעיה הייתה בפלטפורמה, היקף הבעיה היה יכול להיות גדול בהרבה. לכן, גרסה זו קשורה ספציפית לתצורה שגויה. זהו שיעור טוב עבור אלו המחפשים "שכר ממוצע של מומחה אבטחת מידע באלמטי" ותוהים אילו כישורים באמת בעלי ערך בשוק.
כיצד SaaS הפכה לנקודת דליפת נתונים
רק לפני מספר שנים, חברות רבות התמקדו באבטחת רשתות היקפיות. היה משרד, חדר שרתים, VPN, חומת אש ואזור אחריות ברור. לאחר מכן עסקים עברו ל-SaaS מכיוון שזה נוח ומהיר יותר ליישום. עם זאת, יחד עם הנוחות הגיעה תלות חדשה בהגדרות הגישה.
מערכות CRM ו-ERP היו מרכזיות לעסקים זה מכבר. הן מאחסנות רשימות לקוחות, עסקאות, חשבוניות, אנשי קשר, הסכמים ותהליכים פנימיים. אם נתונים כאלה דולפים, הנזק לא תמיד מסתכם בהפרעה עסקית. לפעמים, זה הרבה יותר מסוכן כאשר המידע הופך לנגיש לציבור.
ExfilSquad השתמשה בדיוק בהיגיון לחץ זה. על פי ציר הזמן, ב-5 באוגוסט, הקבוצה הזכירה לקורבנות את מועד התקשורת. לאחר מכן, ב-7 באוגוסט, פורסמו קבצי טורנט גדולים. יתר על כן, הסחטנים הזהירו כי הנתונים יישארו נגישים לציבור וישוכפלו באתרי מראה. לא מדובר בסגירת שרתים, אלא בבעיות תדמית ומשפטיות ארוכות טווח.
תוכנית Power Pages מטרידה משום שניתן לגלות אותה באופן אוטומטי. הדו"ח מזכיר כלים ציבוריים כמו Power Pages וסריקה של פורטלים פתוחים. החוקרים הצליחו גם למצוא מעל 10,000 מופעים פוטנציאליים של Power Pages הנגישים לציבור.
לקח זה חשוב במיוחד עבור חברות תקשורת, פיננסים ושירותים. יש להן חשבונות חיצוניים רבים, ממשקי שותפים ואינטגרציות. שגיאת אבטחה יכולה לחשוף נתוני לקוחות או רישומי ארגוניים ללא פריצה מלאה לרשת. לכן, מומחה אבטחת מידע למערכות תקשורת באלמטי חייב להבין לא רק ערוצי תקשורת אלא גם פלטפורמות ענן.
מה לכלול בתוכנית הפיתוח לאחר מקרה זה
ראשית, ארגונים צריכים לבצע ביקורת על ה-Power Pages והפורטלים הישנים שלהם. לכל פורטל חיצוני צריכים להיות בעלים, מטרה עסקית, רשימה של טבלאות מחוברות ומודל גישה ברור. אם אף אחד לא יכול להסביר מדוע הפורטל קיים, יש לסגור אותו עד להשלמת הביקורת. זה קל יותר מאשר להעריך את הנזק מאוחר יותר.
בימים הראשונים, ההליך הבא יעיל:
- חסום זמנית גישה אנונימית לנתוני עסק.
- בדוק את מרכז הניהול של Power Platform עבור טבלאות פתוחות.
- שמור הגדרות ויומני פורטל לפני ביצוע שינויים.
- קבע את קטגוריות הנתונים ואת מספר הרשומות המשוער.
- יש להבחין בין גישה מאומתת לבין חשיפה פוטנציאלית.
- בדוק את המפתחות, ההוראות הפיננסיות וקודי ה-API שלך במערכת ה-CRM.
- הכינו הודעות לאנשים שנפגעו לפי הצורך.
בנוסף, עליך לבדוק שירותים קשורים. Power Automate, SharePoint, Power BI, מחברים מותאמים אישית, שירותי תשלום וחשבונות שירות עשויים להיות מקושרים לאותה סביבת Dataverse. גם אם לא נמצאה תנועה רוחבית, יש לשלול אותה באופן ידני.
עבור סטודנט או מומחה זוטר, ניתן להפוך מקרה זה למודול הכשרה מעשי. לדוגמה, הם יכולים ללמוד על אפס אמון, מינימום הרשאות, מלאי SaaS ואימות גישה חיצונית. כדאי גם ללמוד כיצד לכתוב דוחות עסקיים קצרים: מה פתוח, מי יכול לראות אותו, אילו נתונים מושפעים ומה כבר סגור. לכן, אבטחת מידע באוניברסיטאות אלמטי היא לא רק מסלול אקדמי אלא גם נתיב למיומנויות חקירה מעשיות.
צוות אוניברסיטת SEDICOMM : אקדמיית סיסקו , המכון המקצועי לינוקס , מכון פייתון.