
Oggi, gli specialisti di sicurezza informatica di Almaty devono dimostrare nei loro curriculum ben più che semplici conoscenze di rete e antivirus. Il nuovo gruppo ExfilSquad ha segnalato una violazione dei dati di Microsoft D365 in 15 organizzazioni. Inoltre, i ricercatori di Fortra FIRE ritengono che la causa possa essere stata una configurazione errata di Microsoft Power Pages. Di conseguenza, un semplice errore di accesso a un servizio SaaS si sta trasformando in un caso di alto profilo da inserire nei curriculum, nei colloqui di lavoro e nella formazione pratica.
Abbiamo discusso del caso ExfilSquad con uno specialista di sicurezza informatica ad Almaty.
Innanzitutto, la vicenda di ExfilSquad non sembra un classico caso di ransomware. I ricercatori non hanno trovato segni di crittografia, movimenti laterali o un attacco su vasta scala alla rete aziendale. Valutano la situazione come più simile a una violazione dei dati seguita da un tentativo di estorsione. Questo è un dettaglio importante, poiché le aziende spesso si preparano agli arresti dei server, ma sono meno consapevoli dei rischi derivanti da fughe silenziose di dati.
Il gruppo è emerso il 26 luglio 2026 e ha rivendicato 15 vittime. Inizialmente, le affermazioni sono state accolte con scetticismo a causa della scarsità di prove. Tuttavia, il 28 luglio e il 7 agosto, ExfilSquad ha pubblicato campioni di dati per aumentare la pressione. Successivamente, sono emersi archivi torrent di 13 organizzazioni.
Secondo l'analisi di FIRE, i formati trapelati assomigliano alle esportazioni di Microsoft Dataverse. I dati sono inoltre collegati a Microsoft D365 CRM ed ERP. Il materiale pubblicato menziona 27 milioni di record e 382,64 GB di dati. Sebbene le affermazioni relative ai ransomware debbano sempre essere verificate, i ricercatori ritengono che la fuga di dati in sé sia plausibile.
Che fine hanno fatto le Power Pages?
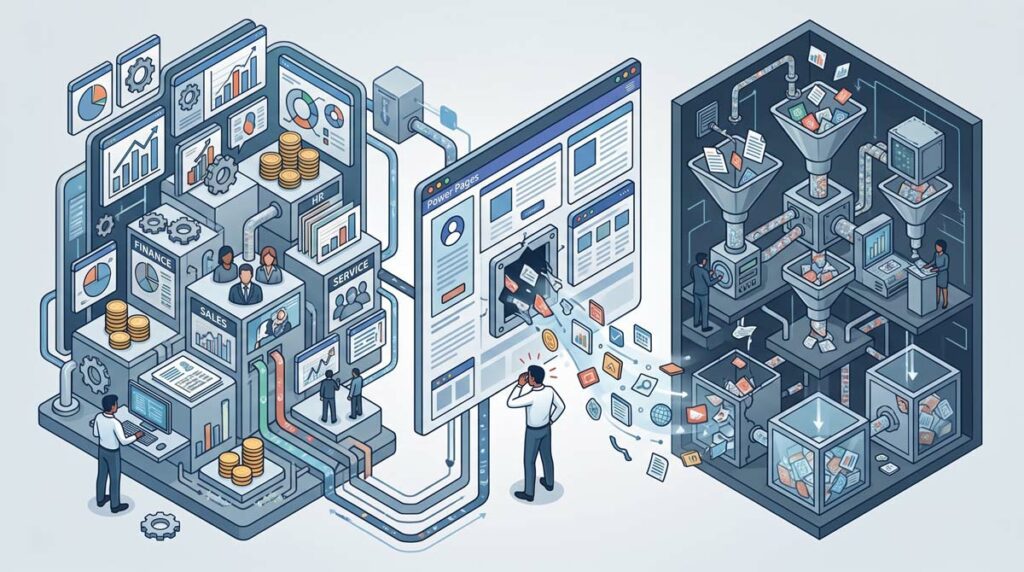
Power Pages è una piattaforma SaaS di Microsoft per la creazione di siti web aziendali esterni. Consente alle aziende di pubblicare portali per clienti, partner o utenti esterni. Questi portali possono anche integrarsi con Dataverse e visualizzare dati provenienti da sistemi aziendali interni.
Il problema si presenta quando al ruolo Utenti anonimi viene concesso il permesso di leggere le tabelle. Questi dati possono quindi essere visualizzati da qualsiasi visitatore del sito se le impostazioni non sono corrette. Un'API specifica rende questo accesso ancora più agevole per la raccolta automatizzata dei dati. Pertanto, l'errore appare di lieve entità nell'interfaccia, ma ha conseguenze significative.
Per i principianti, è importante distinguere tre concetti fondamentali. D365 è una piattaforma aziendale con dati CRM ed ERP. Dataverse è un data warehouse a cui accedono le applicazioni Microsoft. Power Pages è un portale esterno che permette di visualizzare questi dati. Se la connessione non è configurata correttamente, i dati che dovrebbero rimanere all'interno del sistema finiscono per essere esposti all'esterno.
In questi casi, le aree più frequentemente controllate sono le seguenti:
- quali portali sono accessibili senza effettuare il login dell'utente;
- quali tabelle di Dataverse possono essere lette;
- Chi è il proprietario di ciascun portale?
- Quali dati possono essere scaricati tramite API?
- Sono presenti dei log di lettura in blocco?
È importante sottolineare che Fortra non ha rilevato alcuna vulnerabilità in D365 stesso. Se il problema fosse stato nella piattaforma, la portata dell'attacco avrebbe potuto essere molto maggiore. Pertanto, questa versione è specificamente correlata a un errore di configurazione. Questa è una lezione utile per chi cerca "stipendio medio di uno specialista in sicurezza informatica ad Almaty" e si chiede quali competenze siano realmente richieste sul mercato.
Come il SaaS è diventato un punto di fuga di dati
Solo pochi anni fa, molte aziende si concentravano sulla sicurezza perimetrale. C'erano un ufficio, una sala server, una VPN, un firewall e una chiara definizione delle responsabilità. Poi le aziende sono passate al SaaS perché è più comodo e veloce da implementare. Tuttavia, insieme alla comodità è arrivata una nuova dipendenza dalle impostazioni di accesso.
I sistemi CRM ed ERP sono da tempo fondamentali per le aziende. Memorizzano elenchi di clienti, transazioni, fatture, contatti, accordi e processi interni. Se tali dati vengono divulgati, il danno non si limita sempre a un'interruzione dell'attività. A volte, la situazione è ben più pericolosa quando le informazioni diventano accessibili al pubblico.
ExfilSquad ha utilizzato proprio questa logica di pressione. Secondo la cronologia degli eventi, il 5 agosto il gruppo ha ricordato alle vittime la scadenza per la comunicazione. Il 7 agosto sono stati poi pubblicati file torrent di grandi dimensioni. Inoltre, gli estorsori hanno avvertito che i dati sarebbero rimasti accessibili pubblicamente e sarebbero stati duplicati su siti mirror. Non si tratta di chiudere i server, ma piuttosto di problemi di reputazione e legali a lungo termine.
Il sistema Power Pages è preoccupante perché può essere scoperto automaticamente. Il rapporto menziona strumenti pubblici come Power Pwn e la scansione di portali aperti. I ricercatori sono stati anche in grado di trovare oltre 10.000 potenziali istanze di Power Pages accessibili pubblicamente.
Questa lezione è particolarmente importante per le aziende di telecomunicazioni, finanziarie e di servizi. Queste aziende gestiscono numerosi account esterni, interfacce con i partner e integrazioni. Un errore di sicurezza può esporre i dati dei clienti o i dati aziendali anche senza una violazione completa della rete. Pertanto, uno specialista in sicurezza informatica per i sistemi di telecomunicazione ad Almaty deve comprendere non solo i canali di comunicazione, ma anche le piattaforme cloud.
Cosa includere nel piano di sviluppo dopo questo caso
Innanzitutto, le organizzazioni devono sottoporre a verifica le proprie Power Pages e i portali legacy. Ogni portale esterno dovrebbe avere un responsabile, uno scopo aziendale, un elenco delle tabelle collegate e un modello di accesso chiaro. Se nessuno è in grado di spiegare il motivo dell'esistenza del portale, questo dovrebbe essere disattivato fino al completamento della verifica. È più semplice che valutare i danni in seguito.
Nei primi giorni, la seguente procedura può risultare utile:
- Bloccare temporaneamente l'accesso anonimo ai dati aziendali.
- Verifica la presenza di tabelle libere nell'interfaccia di amministrazione di Power Platform.
- Salva le impostazioni e i registri del portale prima di apportare modifiche.
- Determinare le categorie di dati e il numero approssimativo di record.
- Distinguere tra accesso confermato ed esposizione potenziale.
- Verifica le tue chiavi, le istruzioni finanziarie e i codici API nel tuo CRM.
- Preparare le notifiche per le persone interessate, se necessario.
Inoltre, è opportuno verificare i servizi correlati. Power Automate, SharePoint, Power BI, connettori personalizzati, servizi di pagamento e account di servizio potrebbero essere collegati allo stesso ambiente Dataverse. Anche se non viene rilevato alcun movimento laterale, è necessario escluderlo manualmente.
Per uno studente o un giovane specialista, questo caso può trasformarsi in un modulo di formazione pratica. Ad esempio, possono apprendere i principi di Zero Trust, del minimo privilegio, dell'inventario SaaS e della verifica degli accessi esterni. È inoltre utile imparare a redigere brevi report aziendali: cosa è aperto, chi può visualizzarlo, quali dati sono interessati e cosa è già stato chiuso. Pertanto, la sicurezza informatica nelle università di Almaty non è solo un percorso accademico, ma anche un'opportunità per acquisire competenze investigative pratiche.
Team SEDICOMM University : Cisco Academy , Linux Professional Institute , Python Institute.