
Այսօր Ալմաթիի տեղեկատվական անվտանգության մասնագետները պետք է իրենց ռեզյումեներում ցուցադրեն ոչ միայն ցանցային և հակավիրուսային գիտելիքներ: Նոր ExfilSquad խումբը հայտնել է Microsoft D365-ից տվյալների արտահոսքի մասին 15 կազմակերպություններում: Ավելին, Fortra FIRE հետազոտողները կարծում են, որ պատճառը կարող էր լինել Microsoft Power Pages-ի սխալ կարգավորումը: Արդյունքում, SaaS մուտքի պարզ սխալը վերածվում է բարձր մակարդակի գործի ռեզյումեների, հարցազրույցների և գործնական ուսուցման համար:
Մենք քննարկեցինք ExfilSquad-ի գործը Ալմաթիի տեղեկատվական անվտանգության մասնագետի հետ։
Նախևառաջ, ExfilSquad-ի պատմությունը չի նմանվում դասական փրկագին պահանջող ծրագրին։ Հետազոտողները չեն հայտնաբերել կոդավորման, կողային տեղաշարժի կամ կորպորատիվ ցանցի լիարժեք կոտրման որևէ նշան։ Նրանք իրավիճակը գնահատում են որպես տվյալների արտահոսքի, որին հաջորդում է շորթումը։ Սա կարևոր մանրամասնություն է, քանի որ բիզնեսները հաճախ պատրաստվում են սերվերների անջատմանը, բայց պակաս գիտակցում են անձայն տվյալների արտահոսքի ռիսկերը։
Խումբը ի հայտ եկավ 2026 թվականի հուլիսի 26-ին և հայտարարեց 15 զոհի մասին։ Սկզբում պնդումները ընդունվեցին սկեպտիկորեն՝ ապացույցների սակավության պատճառով։ Սակայն հուլիսի 28-ին և օգոստոսի 7-ին ExfilSquad-ը հրապարակեց տվյալների նմուշներ՝ ճնշումը մեծացնելու համար։ Ավելի ուշ հայտնվեցին 13 կազմակերպությունների torrent արխիվներ։
FIRE-ի վերլուծության համաձայն՝ արտահոսած ձևաչափերը նման են Microsoft Dataverse-ի արտահանմանը։ Տվյալները կապված են նաև Microsoft D365 CRM-ի և ERP-ի հետ։ Հրապարակված նյութերում նշվում է 27 միլիոն գրառում և 382,64 ԳԲ տվյալ։ Չնայած փրկագին պահանջող ծրագրերի մասին պնդումները միշտ պետք է ստուգվեն, հետազոտողները կարծում են, որ արտահոսքն ինքնին հավանական է։
Ի՞նչ պատահեց Power Pages-ի հետ։
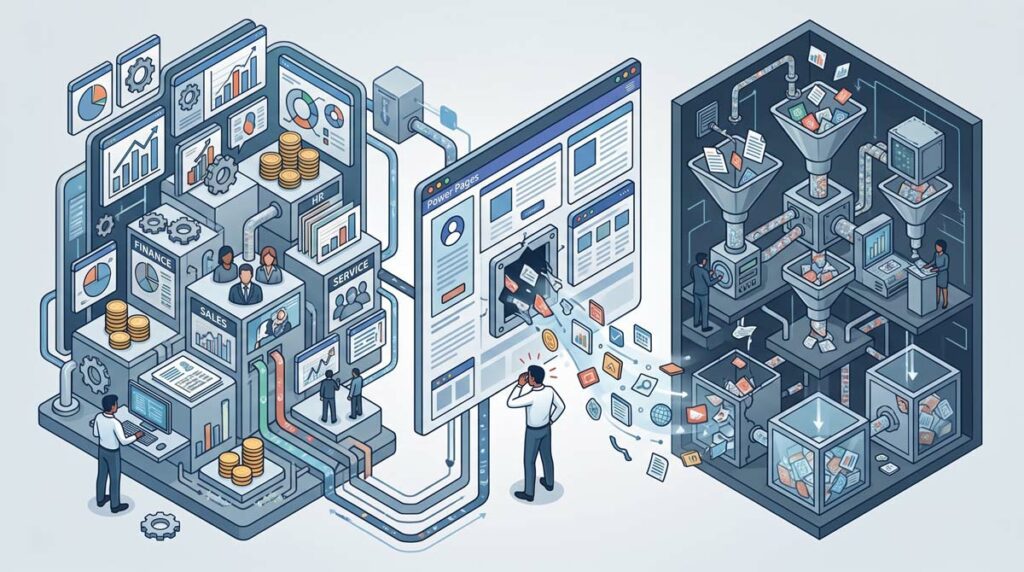
Power Pages-ը Microsoft SaaS հարթակ է արտաքին բիզնես կայքեր ստեղծելու համար: Այն թույլ է տալիս ընկերություններին հրապարակել պորտալներ հաճախորդների, գործընկերների կամ արտաքին օգտատերերի համար: Այս պորտալները կարող են նաև աշխատել Dataverse-ի հետ և ցուցադրել տվյալներ ներքին բիզնես համակարգերից:
Խնդիրն առաջանում է, երբ «Անանուն օգտատերեր» դերին տրվում է աղյուսակներ կարդալու թույլտվություն: Այս տվյալները կարող է տեսնել կայքի ցանկացած այցելու, եթե կարգավորումները սխալ են: Հատուկ API-ն այս մուտքն ավելի հարմար է դարձնում ավտոմատացված հավաքագրման համար: Հետևաբար, սխալը ինտերֆեյսում աննշան է թվում, բայց ունի էական հետևանքներ:
Սկսնակների համար կարևոր է տարբերակել երեք հասկացություն։ D365-ը բիզնես հարթակ է՝ CRM և ERP տվյալներով։ Dataverse-ը տվյալների պահեստ է, որին մուտք ունեն Microsoft-ի հավելվածները։ Power Pages-ը արտաքին պորտալ է, որը կարող է ցուցադրել այս տվյալները։ Եթե կապը ճիշտ չի կարգավորված, այն, ինչ պետք է ներքին լիներ, կարտահոսի։
Նման դեպքերում ամենից հաճախ ստուգվում են մի քանի ոլորտներ.
- որ պորտալներն են հասանելի առանց օգտատիրոջ մուտքի։
- որ Dataverse աղյուսակներն են թույլատրվում կարդալ։
- ո՞վ է յուրաքանչյուր պորտալի սեփականատերը։
- Ի՞նչ տվյալներ կարելի է ներբեռնել API-ի միջոցով։
- Կա՞ն արդյոք զանգվածային ընթերցման գրանցամատյաններ։
Հարկ է նշել, որ Fortra-ն D365-ում խոցելիության որևէ նշան չի հայտնաբերել։ Եթե խնդիրը հարթակում լիներ, մասշտաբները կարող էին շատ ավելի մեծ լինել։ Հետևաբար, այս տարբերակը կապված է հատկապես սխալ կարգավորման հետ։ Սա լավ դաս է նրանց համար, ովքեր փնտրում են «տեղեկատվական անվտանգության մասնագետի միջին աշխատավարձը Ալմաթիում» և հետաքրքրվում են, թե որ հմտություններն են իսկապես արժեքավոր շուկայում։
Ինչպես SaaS-ը դարձավ տվյալների արտահոսքի կետ
Ընդամենը մի քանի տարի առաջ շատ ընկերություններ կենտրոնանում էին պարագծային անվտանգության վրա։ Կար գրասենյակ, սերվերային սենյակ, VPN, firewall և պատասխանատվության հստակ ոլորտ։ Այնուհետև բիզնեսները անցան SaaS-ի, քանի որ այն հարմար է և ավելի արագ ներդրվող։ Սակայն հարմարավետության հետ մեկտեղ առաջացավ մուտքի կարգավորումներից նոր կախվածություն։
CRM և ERP համակարգերը վաղուց ի վեր կենտրոնական դեր են խաղացել բիզնեսի կյանքում։ Դրանք պահպանում են հաճախորդների ցուցակները, գործարքները, հաշիվ-ապրանքագրերը, կոնտակտները, պայմանագրերը և ներքին գործընթացները։ Եթե նման տվյալները արտահոսում են, վնասը միշտ չէ, որ հանգեցնում է բիզնեսի խափանմանը։ Երբեմն շատ ավելի վտանգավոր է, երբ տեղեկատվությունը դառնում է հանրությանը հասանելի։
ExfilSquad-ը կիրառեց հենց այս ճնշման տրամաբանությունը։ Ժամանակացույցի համաձայն՝ օգոստոսի 5-ին խումբը զոհերին հիշեցրեց հաղորդակցման վերջնաժամկետի մասին։ Այնուհետև՝ օգոստոսի 7-ին, հրապարակվեցին մեծ torrent ֆայլեր։ Ավելին, շորթողները զգուշացրին, որ տվյալները կմնան հանրությանը հասանելի և կկրկնօրինակվեն հայելային կայքերում։ Խոսքը սերվերների անջատման մասին չէ, այլ երկարաժամկետ հեղինակության և իրավական խնդիրների մասին։
Power Pages սխեման մտահոգիչ է, քանի որ այն կարող է հայտնաբերվել ավտոմատ կերպով: Հաշվետվությունը նշում է հանրային գործիքներ, ինչպիսիք են Power Pwn-ը և բաց պորտալների սկանավորումը: Հետազոտողները նաև կարողացել են գտնել ավելի քան 10,000 հանրային հասանելի Power Pages օրինակներ:
Այս դասը հատկապես կարևոր է հեռահաղորդակցության, ֆինանսական և սպասարկման ոլորտի ընկերությունների համար: Նրանք ունեն բազմաթիվ արտաքին հաշիվներ, գործընկերային ինտերֆեյսներ և ինտեգրացիաներ: Անվտանգության սխալը կարող է բացահայտել հաճախորդների տվյալները կամ կորպորատիվ գրառումները՝ առանց ցանցային ամբողջական խախտման: Հետևաբար, Ալմաթիի հեռահաղորդակցության համակարգերի տեղեկատվական անվտանգության մասնագետը պետք է հասկանա ոչ միայն կապի ուղիները, այլև ամպային հարթակները:
Ի՞նչ ներառել զարգացման ծրագրում այս դեպքից հետո
Առաջին հերթին, կազմակերպությունները պետք է աուդիտ անցկացնեն իրենց Power Pages-ը և ժառանգական պորտալները: Ցանկացած արտաքին պորտալ պետք է ունենա սեփականատեր, գործարար նպատակ, միացված աղյուսակների ցանկ և հստակ մուտքի մոդել: Եթե ոչ ոք չի կարող բացատրել, թե ինչու է պորտալը գոյություն ունենում, այն պետք է փակվի մինչև աուդիտի ավարտը: Դա ավելի հեշտ է, քան վնասը հետագայում գնահատելը:
Առաջին օրերին օգտակար է հետևյալ ընթացակարգը.
- Ժամանակավորապես արգելափակել գործարար տվյալներին անանուն մուտքը։
- Ստուգեք Power Platform-ի կառավարման կենտրոնը՝ բաց աղյուսակների համար։
- Պահպանեք պորտալի կարգավորումները և գրանցամատյանները փոփոխություններ կատարելուց առաջ։
- Որոշեք տվյալների կատեգորիաները և գրառումների մոտավոր քանակը։
- Տարբերակել հաստատված մուտքի և պոտենցիալ ազդեցության միջև։
- Ստուգեք ձեր բանալիները, ֆինանսական հրահանգները և API կոդերը ձեր CRM-ում։
- Անհրաժեշտության դեպքում պատրաստեք ծանուցումներ տուժած անձանց համար։
Բացի այդ, դուք պետք է ստուգեք հարակից ծառայությունները: Power Automate-ը, SharePoint-ը, Power BI-ն, հատուկ միակցիչները, վճարային ծառայությունները և ծառայությունների հաշիվները կարող են կապված լինել նույն Dataverse միջավայրի հետ: Նույնիսկ եթե կողմնային տեղաշարժ չի հայտնաբերվում, այն պետք է ձեռքով բացառվի:
Ուսանողի կամ կրտսեր մասնագետի համար այս դեպքը կարող է վերածվել գործնական ուսուցման մոդուլի: Օրինակ, նրանք կարող են սովորել զրոյական վստահության, նվազագույն արտոնությունների, SaaS գույքագրման և արտաքին մուտքի ստուգման մասին: Օգտակար է նաև սովորել, թե ինչպես գրել կարճ բիզնես հաշվետվություններ. ինչն է բաց, ով կարող է տեսնել այն, ինչ տվյալներ են ազդվում և ինչն է արդեն փակ: Հետևաբար, Ալմաթիի համալսարաններում տեղեկատվական անվտանգությունը ոչ միայն ակադեմիական ուղի է, այլև գործնական հետաքննչական հմտությունների ուղի:
SEDICOMM համալսարանի թիմ ՝ Cisco Academy , Linux Professional Institute , Python Institute ։