
Aujourd'hui, à Almaty, les spécialistes en sécurité informatique doivent démontrer bien plus que de simples connaissances en réseaux et antivirus sur leur CV. Le nouveau groupe ExfilSquad a signalé une fuite de données chez 15 organisations, provenant de Microsoft D365. De plus, les chercheurs de Fortra FIRE soupçonnent une erreur de configuration de Microsoft Power Pages d'en être la cause. Par conséquent, une simple erreur d'accès à un logiciel SaaS se transforme en un cas emblématique, tant pour les CV que pour les entretiens d'embauche et les formations pratiques.
Nous avons discuté de l'affaire ExfilSquad avec un spécialiste de la sécurité de l'information à Almaty.
Tout d'abord, l'affaire ExfilSquad ne ressemble pas à une attaque de ransomware classique. Les chercheurs n'ont trouvé aucune trace de chiffrement, de déplacement latéral ou de piratage à grande échelle du réseau de l'entreprise. Ils estiment qu'il s'agit plutôt d'une fuite de données suivie d'une tentative d'extorsion. Ce détail est important, car les entreprises se préparent souvent aux arrêts de serveurs, mais sont moins conscientes des risques liés aux fuites de données silencieuses.
Le groupe a fait son apparition le 26 juillet 2026 et a revendiqué 15 victimes. Initialement, ces affirmations ont suscité le scepticisme en raison du manque de preuves. Cependant, les 28 juillet et 7 août, ExfilSquad a publié des échantillons de données afin d'accroître la pression. Par la suite, des archives torrent appartenant à 13 organisations ont été découvertes.
D'après l'analyse de FIRE, les formats divulgués ressemblent aux exportations de Microsoft Dataverse. Les données sont également liées à Microsoft D365 CRM et ERP. Les documents publiés font état de 27 millions d'enregistrements et de 382,64 Go de données. Bien qu'il soit toujours nécessaire de vérifier les allégations de ransomware, les chercheurs estiment que la fuite elle-même est plausible.
Qu'est-il arrivé à Power Pages ?
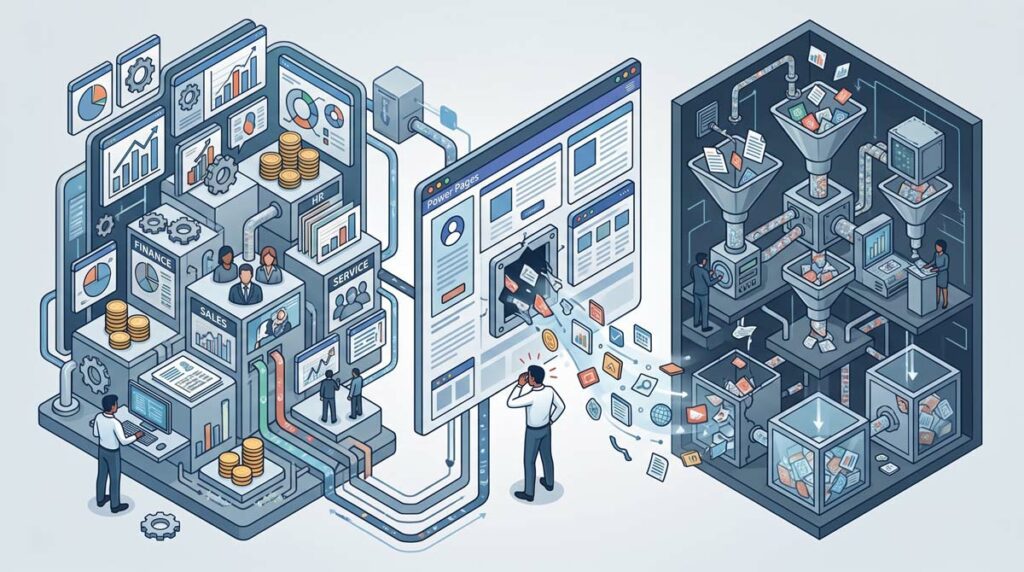
Power Pages est une plateforme SaaS de Microsoft permettant de créer des sites web professionnels externes. Elle permet aux entreprises de publier des portails destinés à leurs clients, partenaires ou utilisateurs externes. Ces portails peuvent également interagir avec Dataverse et afficher des données provenant des systèmes internes de l'entreprise.
Le problème survient lorsque le rôle « Utilisateurs anonymes » est autorisé à consulter les tables. Ces données sont alors accessibles à tous les visiteurs du site si les paramètres sont incorrects. Une API spécifique facilite encore davantage cet accès pour la collecte automatisée. Par conséquent, l'erreur, bien que mineure en apparence, a des conséquences importantes.
Pour les débutants, il est important de distinguer trois concepts : D365 est une plateforme d'entreprise contenant des données CRM et ERP ; Dataverse est un entrepôt de données auquel accèdent les applications Microsoft ; et Power Pages est un portail externe permettant d'afficher ces données. Si la connexion n'est pas correctement configurée, des données normalement stockées en interne sont divulguées.
Dans de tels cas, plusieurs domaines sont le plus souvent vérifiés :
- quels portails sont accessibles sans connexion utilisateur ;
- quelles tables Dataverse sont autorisées à être lues ;
- qui est le propriétaire de chaque portail ;
- Quelles données peuvent être téléchargées via l'API ?
- Existe-t-il des journaux de lecture en masse ?
Il est important de noter que Fortra n'a détecté aucune vulnérabilité dans D365. Si le problème provenait de la plateforme, son ampleur aurait pu être bien plus importante. Par conséquent, cette version est spécifiquement liée à une erreur de configuration. Voilà une bonne leçon pour ceux qui recherchent des informations sur le « salaire moyen d'un spécialiste en sécurité informatique à Almaty » et qui s'interrogent sur les compétences réellement recherchées sur le marché du travail.
Comment le SaaS est devenu une source de fuites de données
Il y a quelques années encore, de nombreuses entreprises privilégiaient la sécurité périmétrique. On trouvait alors un bureau, une salle serveur, un VPN, un pare-feu et une répartition claire des responsabilités. Puis, les entreprises se sont tournées vers le SaaS, plus pratique et plus rapide à mettre en œuvre. Cependant, cette facilité d'utilisation a engendré une nouvelle dépendance aux paramètres d'accès.
Les systèmes CRM et ERP sont depuis longtemps essentiels au bon fonctionnement des entreprises. Ils stockent les listes de clients, les transactions, les factures, les contacts, les contrats et les processus internes. Si ces données sont divulguées, les conséquences ne se limitent pas toujours à une interruption d'activité. Parfois, le danger est bien plus grand lorsque ces informations deviennent accessibles au public.
ExfilSquad a précisément utilisé cette logique de pression. Selon la chronologie, le 5 août, le groupe a rappelé aux victimes la date limite de communication. Puis, le 7 août, d'importants fichiers torrent ont été publiés. De plus, les extorqueurs ont averti que les données resteraient accessibles publiquement et seraient dupliquées sur des sites miroirs. Il ne s'agit pas de la fermeture des serveurs, mais plutôt de problèmes juridiques et de réputation à long terme.
Le système Power Pages est préoccupant car il peut être détecté automatiquement. Le rapport mentionne des outils publics comme Power Pwn et l'analyse des portails ouverts. Les chercheurs ont également pu identifier plus de 10 000 instances potentielles de Power Pages accessibles publiquement.
Cette leçon est particulièrement importante pour les entreprises de télécommunications, financières et de services. Elles disposent de nombreux comptes externes, interfaces partenaires et intégrations. Une faille de sécurité peut exposer des données clients ou des documents d'entreprise sans pour autant compromettre l'ensemble du réseau. Par conséquent, un spécialiste de la sécurité des systèmes de télécommunications à Almaty doit maîtriser non seulement les canaux de communication, mais aussi les plateformes cloud.
Que faut-il inclure dans le plan de développement après cette affaire ?
Avant toute chose, les organisations doivent auditer leurs Power Pages et leurs portails existants. Tout portail externe doit avoir un responsable, une finalité métier, une liste des tables connectées et un modèle d'accès clairement défini. Si personne ne peut justifier l'existence du portail, il convient de le désactiver jusqu'à la réalisation d'un audit. Mieux vaut prévenir que guérir.
Durant les premiers jours, la procédure suivante est utile :
- Bloquer temporairement l'accès anonyme aux données de l'entreprise.
- Consultez le centre d'administration de Power Platform pour connaître les tables ouvertes.
- Enregistrez les paramètres et les journaux du portail avant toute modification.
- Déterminez les catégories de données et le nombre approximatif d'enregistrements.
- Distinguer entre accès confirmé et exposition potentielle.
- Vérifiez vos clés, vos instructions financières et vos codes API dans votre CRM.
- Préparer les notifications nécessaires pour les personnes concernées.
De plus, il convient de vérifier les services associés. Power Automate, SharePoint, Power BI, les connecteurs personnalisés, les services de paiement et les comptes de service peuvent être liés au même environnement Dataverse. Même en l'absence de déplacement latéral détecté, il est recommandé de l'exclure manuellement.
Pour un étudiant ou un jeune spécialiste, cette étude de cas peut se transformer en module de formation pratique. Il peut, par exemple, se familiariser avec le modèle Zero Trust, le principe du moindre privilège, l'inventaire des logiciels SaaS et la vérification des accès externes. Il est également utile d'apprendre à rédiger des rapports d'activité concis : accès ouverts, personnes autorisées, données concernées et accès fermés. Ainsi, la sécurité de l'information dans les universités d'Almaty représente non seulement un parcours académique, mais aussi une voie d'acquisition de compétences pratiques en matière d'investigation.
Équipe universitaire SEDICOMM : Cisco Academy , Linux Professional Institute , Python Institute.