
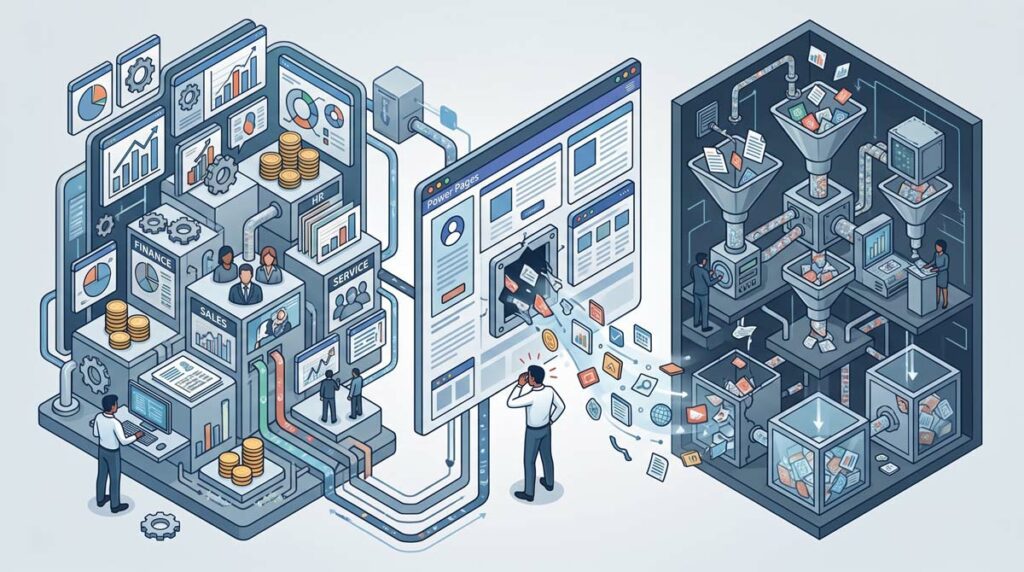
امروزه، متخصصان امنیت اطلاعات در آلماتی باید چیزی بیش از دانش شبکه و آنتیویروس را در رزومه خود نشان دهند. گروه جدید ExfilSquad از نقض داده مایکروسافت D365 در ۱۵ سازمان خبر داد. علاوه بر این، محققان Fortra FIRE معتقدند که پیکربندی نادرست صفحات Power مایکروسافت ممکن است علت آن بوده باشد. در نتیجه، یک خطای ساده دسترسی به SaaS به یک پرونده مهم برای رزومهها، مصاحبهها و آموزشهای عملی تبدیل میشود.
ما در آلماتی در مورد پرونده ExfilSquad با یک متخصص امنیت اطلاعات صحبت کردیم.
اول از همه، داستان ExfilSquad شبیه باجافزارهای کلاسیک نیست. محققان هیچ نشانهای از رمزگذاری، حرکت جانبی یا هک کامل شبکه شرکت پیدا نکردند. آنها وضعیت را بیشتر شبیه به یک نقض داده و به دنبال آن اخاذی ارزیابی میکنند. این یک نکته مهم است، زیرا مشاغل اغلب برای خاموش کردن سرورها آماده میشوند اما کمتر از خطرات انتشار خاموش دادهها آگاه هستند.
این گروه در ۲۶ جولای ۲۰۲۶ ظهور کرد و ادعا کرد ۱۵ قربانی گرفته است. در ابتدا، به دلیل شواهد اندک، این ادعاها با شک و تردید مواجه شدند. با این حال، در ۲۸ جولای و ۷ آگوست، ExfilSquad نمونههایی از دادهها را برای افزایش فشار منتشر کرد. بعداً، بایگانیهای تورنت ۱۳ سازمان منتشر شد.
طبق تحلیل FIRE، فرمتهای فاششده شبیه به خروجیهای Microsoft Dataverse هستند. این دادهها همچنین به Microsoft D365 CRM و ERP مرتبط هستند. مطالب منتشر شده به ۲۷ میلیون رکورد و ۳۸۲.۶۴ گیگابایت داده اشاره دارند. در حالی که ادعاهای مربوط به باجافزار همیشه باید تأیید شوند، محققان معتقدند که خودِ این نشت اطلاعات قابل قبول است.
چه اتفاقی برای پاور پیجز افتاد؟
Power Pages یک پلتفرم SaaS مایکروسافت برای ایجاد وبسایتهای تجاری خارجی است. این پلتفرم به شرکتها اجازه میدهد تا پورتالهایی را برای مشتریان، شرکا یا کاربران خارجی منتشر کنند. این پورتالها همچنین میتوانند با Dataverse کار کنند و دادهها را از سیستمهای تجاری داخلی نمایش دهند.
مشکل زمانی ایجاد میشود که به نقش کاربران ناشناس (Anonymous Users) اجازه خواندن جداول داده میشود. در صورت نادرست بودن تنظیمات، این دادهها میتوانند توسط هر بازدیدکننده سایتی مشاهده شوند. یک API خاص، این دسترسی را برای جمعآوری خودکار راحتتر میکند. بنابراین، خطا در رابط کاربری جزئی به نظر میرسد، اما عواقب قابل توجهی دارد.
برای مبتدیان، تشخیص سه مفهوم در اینجا مهم است. D365 یک پلتفرم تجاری با دادههای CRM و ERP است. Dataverse یک انبار داده است که برنامههای مایکروسافت به آن دسترسی دارند. Power Pages یک پورتال خارجی است که میتواند این دادهها را نمایش دهد. اگر اتصال به درستی پیکربندی نشده باشد، آنچه که باید به صورت داخلی انجام میشد، به بیرون نشت میکند.
در چنین مواردی، اغلب چندین ناحیه بررسی میشوند:
- کدام پورتالها بدون ورود کاربر قابل دسترسی هستند؟
- کدام جداول Dataverse مجاز به خواندن هستند؟
- چه کسی مالک هر پورتال است؟
- چه دادههایی را میتوان از طریق API دانلود کرد؟
- آیا گزارشهای خواندن انبوه وجود دارد؟
شایان ذکر است که Fortra هیچ نشانهای از آسیبپذیری در خود D365 پیدا نکرده است. اگر مشکل در پلتفرم بود، مقیاس آن میتوانست بسیار بزرگتر باشد. بنابراین، این نسخه به طور خاص مربوط به یک پیکربندی اشتباه است. این درس خوبی برای کسانی است که عبارت "میانگین حقوق متخصص امنیت اطلاعات در آلماتی" را جستجو میکنند و کنجکاوند که چه مهارتهایی واقعاً در بازار کار ارزشمند هستند.
چگونه SaaS به یک نقطه نشت داده تبدیل شد
همین چند سال پیش، بسیاری از شرکتها بر امنیت پیرامونی تمرکز کردند. یک دفتر، یک اتاق سرور، یک VPN، یک فایروال و یک حوزه مسئولیت مشخص وجود داشت. سپس کسبوکارها به SaaS روی آوردند زیرا پیادهسازی آن راحتتر و سریعتر است. با این حال، همراه با راحتی، وابستگی جدیدی به تنظیمات دسترسی ایجاد شد.
سیستمهای CRM و ERP مدتهاست که برای کسبوکارها حیاتی بودهاند. آنها فهرست مشتریان، تراکنشها، فاکتورها، مخاطبین، توافقنامهها و فرآیندهای داخلی را ذخیره میکنند. اگر چنین دادههایی فاش شوند، آسیب همیشه به معنای وقفه در کسبوکار نیست. گاهی اوقات، وقتی اطلاعات در دسترس عموم قرار میگیرد، بسیار خطرناکتر است.
ExfilSquad دقیقاً از همین منطق فشار استفاده کرده است. طبق جدول زمانی، در تاریخ ۵ آگوست، این گروه به قربانیان مهلت برقراری ارتباط را یادآوری کرد. سپس، در تاریخ ۷ آگوست، فایلهای تورنت حجیم منتشر شدند. علاوه بر این، اخاذان هشدار دادند که دادهها به صورت عمومی در دسترس خواهند بود و در سایتهای مشابه نیز کپی خواهند شد. این موضوع به خاموش شدن سرورها مربوط نمیشود، بلکه به مشکلات اعتباری و قانونی بلندمدت مربوط میشود.
طرح Power Pages نگرانکننده است زیرا میتواند به طور خودکار کشف شود. در این گزارش به ابزارهای عمومی مانند Power Pwn و اسکن پورتالهای باز اشاره شده است. محققان همچنین توانستند بیش از 10،000 نمونه بالقوه Power Pages با قابلیت دسترسی عمومی را پیدا کنند.
این درس به ویژه برای شرکتهای مخابراتی، مالی و خدماتی اهمیت دارد. آنها حسابهای خارجی، رابطهای شرکا و ادغامهای متعددی دارند. یک خطای امنیتی میتواند دادههای مشتری یا سوابق شرکت را بدون نقض کامل شبکه افشا کند. بنابراین، یک متخصص امنیت اطلاعات برای سیستمهای مخابراتی در آلماتی باید نه تنها کانالهای ارتباطی، بلکه پلتفرمهای ابری را نیز درک کند.
چه مواردی را باید پس از این مورد در طرح توسعه لحاظ کرد؟
اول و مهمتر از همه، سازمانها باید صفحات قدرت و پورتالهای قدیمی خود را حسابرسی کنند. هر پورتال خارجی باید دارای یک مالک، یک هدف تجاری، فهرستی از جداول متصل و یک مدل دسترسی واضح باشد. اگر کسی نتواند دلیل وجود پورتال را توضیح دهد، باید تا زمان تکمیل حسابرسی، آن را تعطیل کرد. این کار آسانتر از ارزیابی آسیبها بعداً است.
در روزهای اول، روش زیر مفید است:
- دسترسی ناشناس به دادههای تجاری را موقتاً مسدود کنید.
- برای جداول باز، مرکز مدیریت Power Platform را بررسی کنید.
- تنظیمات و گزارشهای پورتال را قبل از تغییرات ذخیره کنید.
- دسته بندی داده ها و تعداد تقریبی رکوردها را تعیین کنید.
- بین دسترسی تأیید شده و مواجهه احتمالی تمایز قائل شوید.
- کلیدها، دستورالعملهای مالی و کدهای API خود را در CRM خود بررسی کنید.
- در صورت نیاز، اطلاعیههایی برای افراد آسیبدیده تهیه کنید.
علاوه بر این، باید سرویسهای مرتبط را بررسی کنید. Power Automate، SharePoint، Power BI، کانکتورهای سفارشی، سرویسهای پرداخت و حسابهای سرویس ممکن است به یک محیط Dataverse متصل باشند. حتی اگر حرکت جانبی یافت نشد، باید به صورت دستی آن را حذف کنید.
برای یک دانشجو یا متخصص تازهکار، این پرونده میتواند به یک ماژول آموزشی عملی تبدیل شود. به عنوان مثال، آنها میتوانند در مورد Zero Trust، حداقل امتیاز، موجودی SaaS و تأیید دسترسی خارجی اطلاعات کسب کنند. همچنین یادگیری نحوه نوشتن گزارشهای کوتاه تجاری مفید است: چه چیزی باز است، چه کسی میتواند آن را ببیند، چه دادههایی تحت تأثیر قرار گرفتهاند و چه چیزی از قبل بسته شده است. بنابراین، امنیت اطلاعات در دانشگاههای آلماتی نه تنها یک مسیر دانشگاهی، بلکه مسیری برای مهارتهای تحقیقاتی عملی نیز هست.
تیم دانشگاهی SEDICOMM : آکادمی سیسکو ، موسسه حرفهای لینوکس ، موسسه پایتون.