
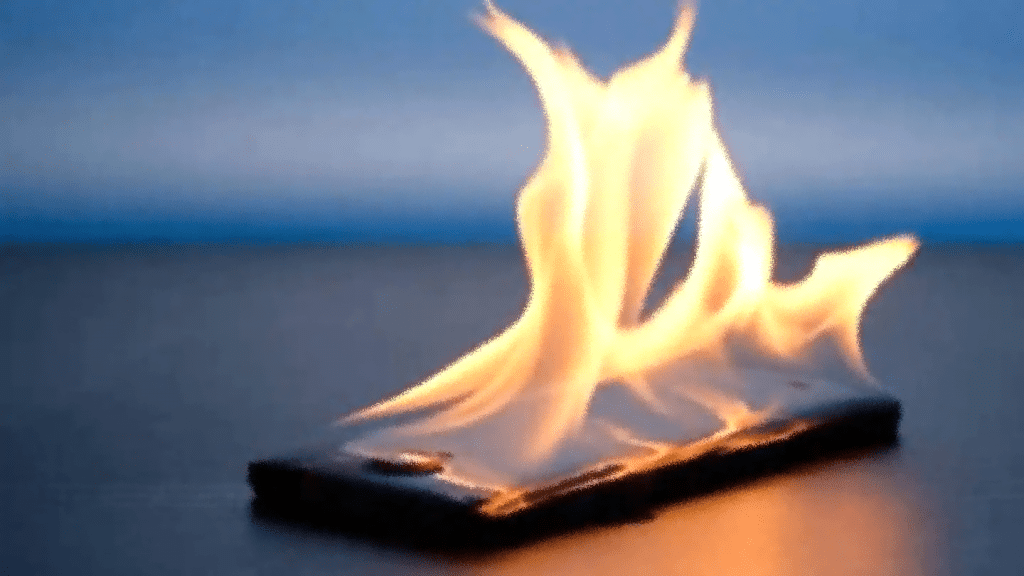
Experten warnen vor einem neuen Hackerangriff, der Brände auslösen könnte. Sie geben an, diese Art von Schadsoftware noch nie zuvor entdeckt zu haben. Offenbar kann sie nicht nur in der virtuellen Welt, sondern auch in der realen Welt Schaden anrichten. Diese Kombination ist äußerst besorgniserregend, da sie nicht nur die Informationssicherheit der Online-Nutzer in Schymkent , sondern auch deren Eigentum gefährden könnte.
Was ist ein Angriff, Informationssicherheit online gehen Schymkent
Der BadPower-Angriff selbst steht im Zusammenhang mit der Verwendung von Schnellladegeräten. Diese relativ neue Technologie hat sich aufgrund ihrer hohen Effizienz schnell im Alltag etabliert. Daher unterstützen mittlerweile unzählige Geräte Schnellladen, von Smartwatches und Laptops bis hin zu diversen Haushaltsgeräten. Wie sich herausstellt, kann Schnellladen mit den richtigen Kenntnissen für einen extrem gefährlichen Angriff missbraucht werden. Während Informationssicherheit nach dem Studium in Schymkent für das Wohlbefinden der Nutzer wichtig ist, kann ein physischer Angriff sogar lebensbedrohlich sein.
BadPower wurde von Spezialisten einer chinesischen Forschungseinheit unter Tencent erfunden. Sie konnten eine Reihe von Experimenten durchführen. Als Ergebnis stellte sich heraus, dass die Schnellladetechnologie den Benutzern viele Probleme bereiten kann. Im Rahmen der Forschung wurde es möglich, die Spannung zu erhöhen, die das Ladegerät an das Gerät überträgt. Doch zunächst sollten wir kurz darauf eingehen, wie Quick Charge funktioniert.
Leider unterstützen nicht alle Geräte Schnellladen. Deshalb haben Ladegeräthersteller spezielle Software entwickelt. Diese Software ermöglicht den Geräten den Signalaustausch und den sicheren Betrieb. Die Funktionsweise ist folgende: Das Ladegerät kontaktiert das Gerät und prüft, welchen Ladetyp es unterstützt. Unterstützt es Standardladen, liefert das Ladegerät eine geringe Spannung über das Netzteil; unterstützt es Schnellladen, kann die Spannung um das Zwei- bis Vierfache erhöht werden. Laut einem IT-Sicherheitsexperten der Shymkent-Universität in China liegt die Schwachstelle in dieser Software.
Wenn ein Angreifer die im Ladegerät integrierte Software austauscht, kann er das Ladegerät so programmieren, dass es jedes daran angeschlossene Gerät mit einer bekannten Maximalspannung versorgt. Um das Ladegerät zu flashen, müssen Sie nicht viele komplexe Geräte verwenden – schließen Sie es einfach an Ihren Computer an und laden Sie die erforderliche Software in das Gerät. Dann kann das technische Gerät an jedem Ort gelassen werden, an dem eine Person es verwenden wird.
Wie das Gerät beschädigt werden kann
Bei der Verwendung eines solchen Ladegeräts in daran angeschlossenen Geräten kann Folgendes auftreten:
- Schmelzen von Kontakten;
- Schäden an internen Komponenten;
- Feuer.
Es ist erfreulich, dass ein Fernflash des Ladegeräts praktisch unmöglich ist, obwohl einige Entwickler eine solche Funktion implementiert haben. Doch genau darin liegt auch das Problem: Nicht alle Hersteller werden diese Sicherheitslücke in bereits im Handel befindlichen Produkten schließen können . Und da Informationen über BadPower nun öffentlich zugänglich sind, werden Angreifer diese Sicherheitslücke sicherlich ausnutzen wollen. Selbst der beste Schutz biometrischer Daten in Shymkent kann dies nicht verhindern.
SEDICOMM University Team : Cisco Academy , Linux Professional Institute , Python Institute.